 ETHORITY®
GOOD AI PRISMA · THEMENFELD · IT- & SECURITY-BETRIEB
Schatten-KI traf 1 von 5. Jetzt erfassen.
Finden Sie die KI, die bereits läuft, regeln Sie Zugriffe, erfassen Sie Modellabhängigkeiten und berichten Sie den Anteil der Schatten-KI.
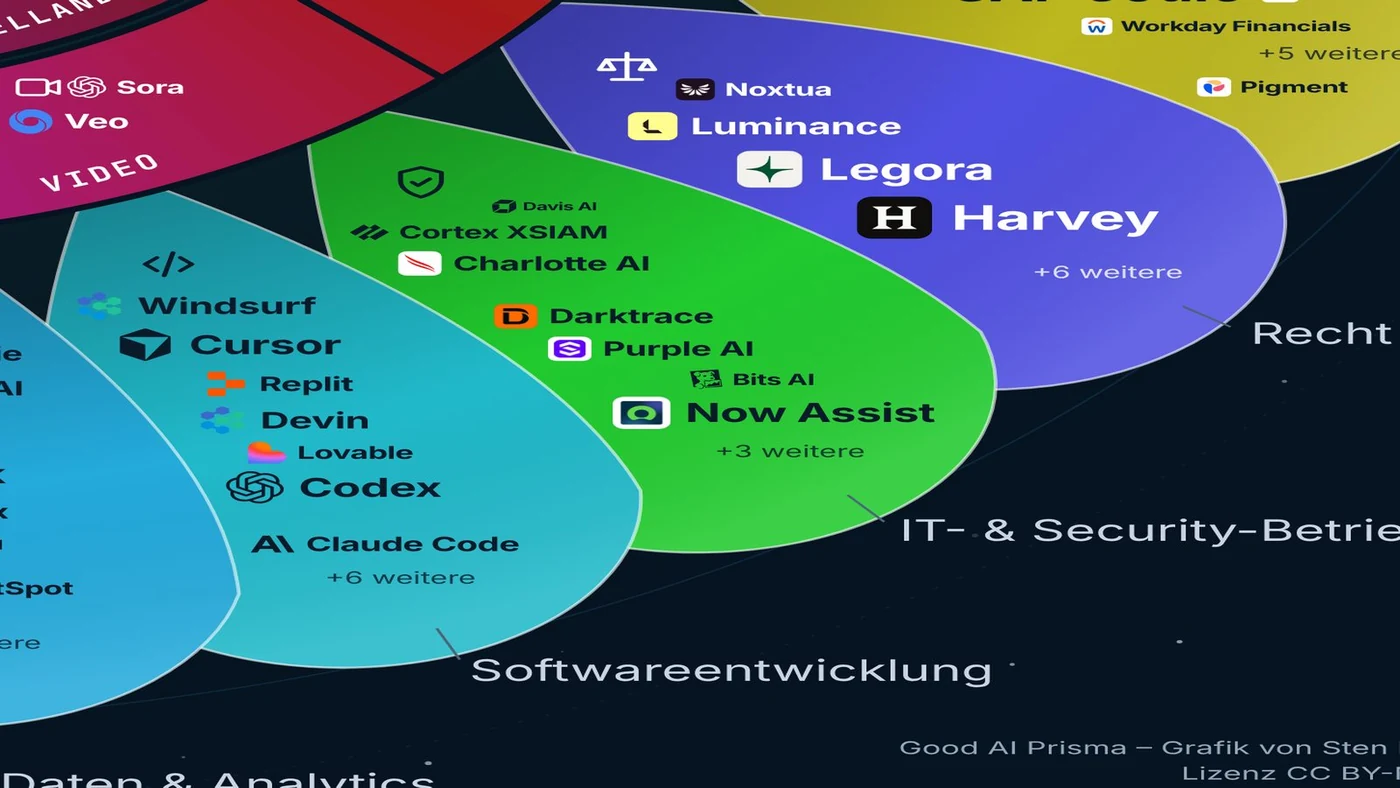
- 27
- KI-Angebote im Themenfeld IT- & Security-BetriebGood AI Prisma, Okt. 2026
- 1 von 5
- Unternehmen meldete einen Vorfall durch Schatten-KIIBM, Juli 2025 · newsroom.ibm.com ↗
- 97 %
- der Firmen mit KI-Vorfällen fehlten KI-ZugriffskontrollenIBM, Juli 2025 · newsroom.ibm.com ↗
- 51,3 Mrd. US-$
- für KI-Cybersicherheit 2026, fast doppelt so viel wie 2025Gartner, Sep. 2026 · gartner.com ↗
Schatten-KI verteuert Vorfälle.
Viel Schatten-KI erhöhte die Kosten eines Vorfalls um 670.000 US-$ gegenüber wenig oder keiner.
IBM, Juli 2025
Sicherheits-KI verkürzt Vorfälle.
Intensive KI und Automatisierung im Sicherheitsbetrieb verkürzten Vorfälle um 80 Tage und sparten 1,9 Mio. US-$.
IBM, Juli 2025
Agenten ziehen in jede Anwendung ein.
Gartner erwartet, dass bis 2028 ein Drittel der Unternehmensanwendungen agentische KI enthält, nach unter 1 % im Jahr 2024.
Gartner, Juni 2025
So setzen Sie die Seite ein
Drei Werkzeuge und ein Angebot machen aus dieser Seite eine Entscheidung.
- Karte IT & Sicherheit öffnen: 27 Angebote auf einem Blatt des Good AI Prisma, mit Logos und Anbieterfakten.
- Bis zu drei Angebote vergleichen: Entscheidungsfakten nebeneinander, jeweils mit Quelle und Datum.
- Rechner Task Economics starten: gesparte Stunden in zurechenbare Kapazität übersetzen, bevor ein Pilot freigegeben wird.
- Angebot: AI Estate Audit & Mapping: jedes KI-Werkzeug, jeder Agent, Pilot und jede Lizenz erfasst, mit Kosten, Nutzung, Anbieterfakten und Risiko.
Code-Sicherheit, Fakt für Fakt
Drei Code-Security-Angebote aus der Kohorte Softwareentwicklung, mit Zertifikaten, Datenstandort und Preis, jeweils mit Quelle und Datum.
Snyk DeepCode AI
Snyk · Produkt
Laut Snyk: „Der Codeanalysator DeepCode AI von Snyk wurde entwickelt, um Schwachstellen zu finden, automatisch zu beheben und zu priorisieren“
- Veröffentlichter Preis
- Wofür Sie bezahlen
- Datenstandort
- Nutzt der Anbieter Ihre Daten zum Training?
SonarQube AI CodeFix
Sonar · Produkt
Laut Sonar: „AI CodeFix schlägt dann eine Änderung vor, die das Problem behebt, ohne die Funktionalität des Codes zu verändern.“
- Veröffentlichter Preis
- Wofür Sie bezahlen
- Datenstandort
- Zertifikate und Testate
GitLab Duo Agent Platform
GitLab · Plattform
GitLabs Agentenschicht für GitLab.com, Self-Managed und Dedicated, in der Agenten und Flows Issues in Merge Requests umwandeln, Code prüfen und CI/CD-Pipelines reparieren, über GitLab Credits abgerechnet.
- Veröffentlichter Preis
- Wofür Sie bezahlen
- Nutzt der Anbieter Ihre Daten zum Training?
- Zertifikate und Testate
Vergleichsbasis: drei Code-Security-Werkzeuge
Drei Registerkarten aus der Kohorte Softwareentwicklung, verglichen nach den Fakten, die ein Sicherheitsteam zuerst prüft.
| Angebot | Zertifikate | Preis | Betrieb | Quelle |
|---|---|---|---|---|
| Snyk DeepCode AI | ISO 27001 · SOC 2 II | Free · from $25 /mo | SaaS · US · EU · AU | Snyk DeepCode AI, Dokumentation |
| SonarQube AI CodeFix | ISO 27001 · SOC 2 II | From $34 /mo | SaaS · self-managed | SonarQube AI CodeFix, Preise |
| GitLab Duo Agent Platform | ISO 27001 · SOC 2 +3 | $1 per credit | SaaS · self-managed | GitLab Duo, Preisseite |
Registerfakten, wie sie die Anbieter auf ihren eigenen Seiten nennen, gelesen am 21. Okt. 2026. Ergänzen Sie im Vergleich Ihre eigenen Mengen, bevor Sie entscheiden.
Regeln und Termine
Jede Risikoeinstufung beginnt mit einem Inventar. Diesen Terminen dient es.
- 2. Feb. 2025
Verbotene Praktiken und die KI-Kompetenzpflicht gelten.
VO (EU) 2024/1689
- 2. Aug. 2026
Art. 50: Menschen müssen erfahren, dass sie mit einem KI-System interagieren.
VO (EU) 2026/1744
- 2. Dez. 2027
Hochrisikopflichten nach Anhang III gelten, u. a. für Beschäftigung, Kredit, Bildung und Justiz.
VO (EU) 2026/1744
- 2. Aug. 2028
Hochrisikopflichten gelten für KI in regulierten Produkten.
VO (EU) 2026/1744
Die Belege lesen
Globale Ausgabe · DE
961 KI-Angebote. Eine Landkarte. Entscheiden Sie jetzt, was Sie 2027 einsetzen.
Das Good AI Prisma hilft Ihnen, sinnvolle KI-Anwendungen zu finden und die Belege zu Ihren Optionen zu vergleichen. Für Unternehmen, die KI schon nutzen, verschiebt sich die Frage von „ob KI“ zu „welche KI, wie sicher und ob sie sich rechnet“. Diese globale Ausgabe umfasst 961 KI-Angebote in 24 Themenfeldern, 8 Datenarten und 6 Technologieschichten – mit Quellen, Datenstand und Grenzen der Aussagekraft, damit Sie Ihre nächste Entscheidung fundiert treffen.
Version 2.6 · 90 Seiten
Studie lesen →
Fokus Deutschland & USA · DE
Mittelstand trifft Silicon Valley
Der Mittelstand braucht Know-how, US-Firmen brauchen Kostenkontrolle. Was deutsche und US-Unternehmen jetzt von KI brauchen, nach Branchen und Funktionen.
Version 2.6 · 72 Seiten
Studie lesen →
Deutschland · DE
Rechenleistung, die zu Ihrer Aufgabe passt.
Kapazität, Region und Energiebedingungen zählen heute so viel wie die Leistung des Chips. Woher Chips und Rechenkapazität kommen und was eine sichere Versorgung entscheidet.
Version 1.5 · 38 Seiten
Studie lesen →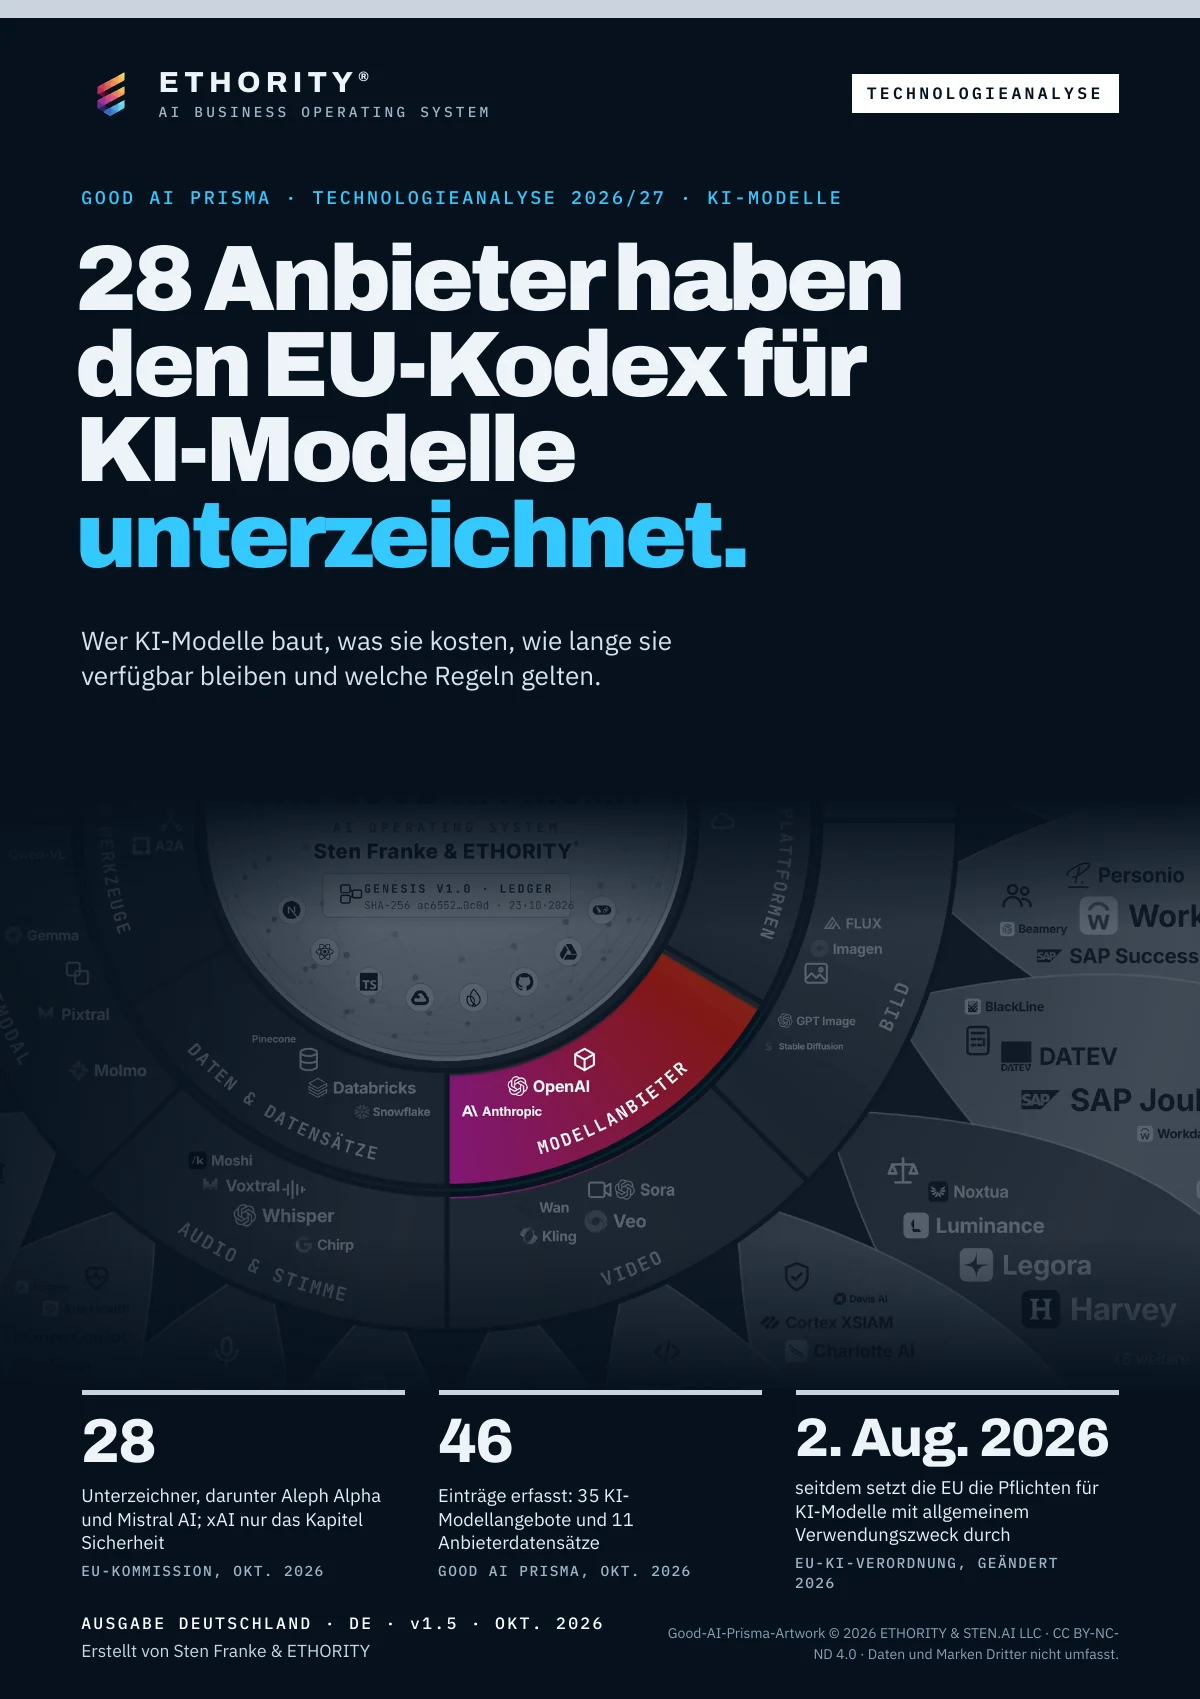
Deutschland · DE
28 Anbieter haben den EU-Kodex für KI-Modelle unterzeichnet.
KI-Modelle als Portfolio steuern: wer sie baut, was sie kosten, wie lange sie verfügbar bleiben und welche Regeln gelten.
Version 1.5 · 38 Seiten
Studie lesen →Verwandte Analysen
Eine Liste der KI-Agenten ist noch keine Steuerung.
Was Sie im Betrieb brauchen: Befugnisse, Belege, abgestufte Prüfung, Grenzen für Daten und ein Warnsignal, wenn sich etwas ändert.
Analyse zur Karte lesen →
KI-Governance wandert vom Dokument in den Betrieb.
KI-Agenten, neue Werkzeuge und ständige Änderungen machen Regeln und Zuständigkeiten für KI (Governance) zur täglichen Aufgabe im Betrieb.
Analyse zur Karte lesen →
Wer auf die KI-Verordnung vorbereitet ist, hat KI im Betrieb noch nicht im Griff.
So verbinden Sie jede Pflicht der KI-Verordnung mit Ihren Systemen, Kontrollen, Nachweisen und regelmäßigen Prüfungen.
Analyse zur Karte lesen →
Werkzeugzugang ist keine Befugnis.
Legen Sie für jeden KI-Agenten fest, was er tun darf: welche Handlungen, bis zu welcher Grenze, wie lange und mit welcher Tragweite.
Analyse zur Karte lesen →
Ein Marktplatzeintrag ist kein Vertrauensbeweis.
Wer KI-Agenten kauft, prüft Identität, Angebot, Zahlung, Belege und Vertrauen getrennt und vergibt Befugnisse erst nach dem Kauf.
Analyse zur Karte lesen →Mit ETHORITY umsetzen
AI Estate Audit & Mapping
25.000 € einmalig · netto
Kartiert KI-Systeme, Anbieter und Abhängigkeiten im ganzen Unternehmen, damit sich Verantwortung und Risiko zuordnen lassen.
Termin und Ort nach Vereinbarung
Leistungsumfang des Pakets ansehen →AI Governance Setup
19.500 € einmalig · netto
Schafft benannte Verantwortliche, begrenzte Befugnisse, aktuelle Belege und eine festgelegte Reaktion auf Veränderungen für die KI, die Sie betreiben.
Umfang und Lieferung nach Vereinbarung
Leistungsumfang des Pakets ansehen →AI Trust Record
4.500 € netto · einmalig
Eine klare Antwort zu einem KI-System, bevor Sie sich darauf verlassen: Zweck, Verantwortung, Belege, bekannte Grenzen und ein vereinbarter Prüfpfad.
Umfang und Lieferung anfragen
Leistungsumfang des Pakets ansehen →Fragen von Einkäufern
Was ist Schatten-KI, und warum zählt sie?
KI-Werkzeuge, die ohne Freigabe oder Aufsicht genutzt werden. Jedes fünfte Unternehmen meldete im IBM breach report 2025 einen Vorfall dadurch.
Wo beginnen wir ein KI-Inventar?
Führen Sie Spesendaten, SSO-Logs, Browser-Erweiterungen und Netzwerkverkehr zusammen und erfassen Sie je Werkzeug Verantwortliche, Daten und Berechtigungen. Der Beitrag zur Governance-Lücke erklärt den nächsten Schritt.
Zahlt sich KI im Sicherheitsbetrieb aus?
IBM ermittelte bei intensiver Nutzung im Schnitt 1,9 Mio. US-$ Ersparnis pro Vorfall und 80 Tage kürzere Vorfälle.
Wie vergleichen wir Code-Security-Werkzeuge?
Nach Zertifikaten, Datenstandort und Trainingsbedingungen, jeweils mit Quelle. Die Karte von Snyk und die SonarQube-Karte zeigen gleiche Zertifikate, aber unterschiedliche Datenbedingungen.
Welche Termine des EU AI Act gelten für unseren KI-Bestand?
Transparenz seit 2. Aug. 2026; Hochrisiko-Pflichten nach Anhang III ab 2. Dez. 2027. Der Beitrag zur AI-Act-Bereitschaft verbindet jede Pflicht mit Kontrollen.
Die Nachweise auf einen Blick
ETHORITY · ANALYSE
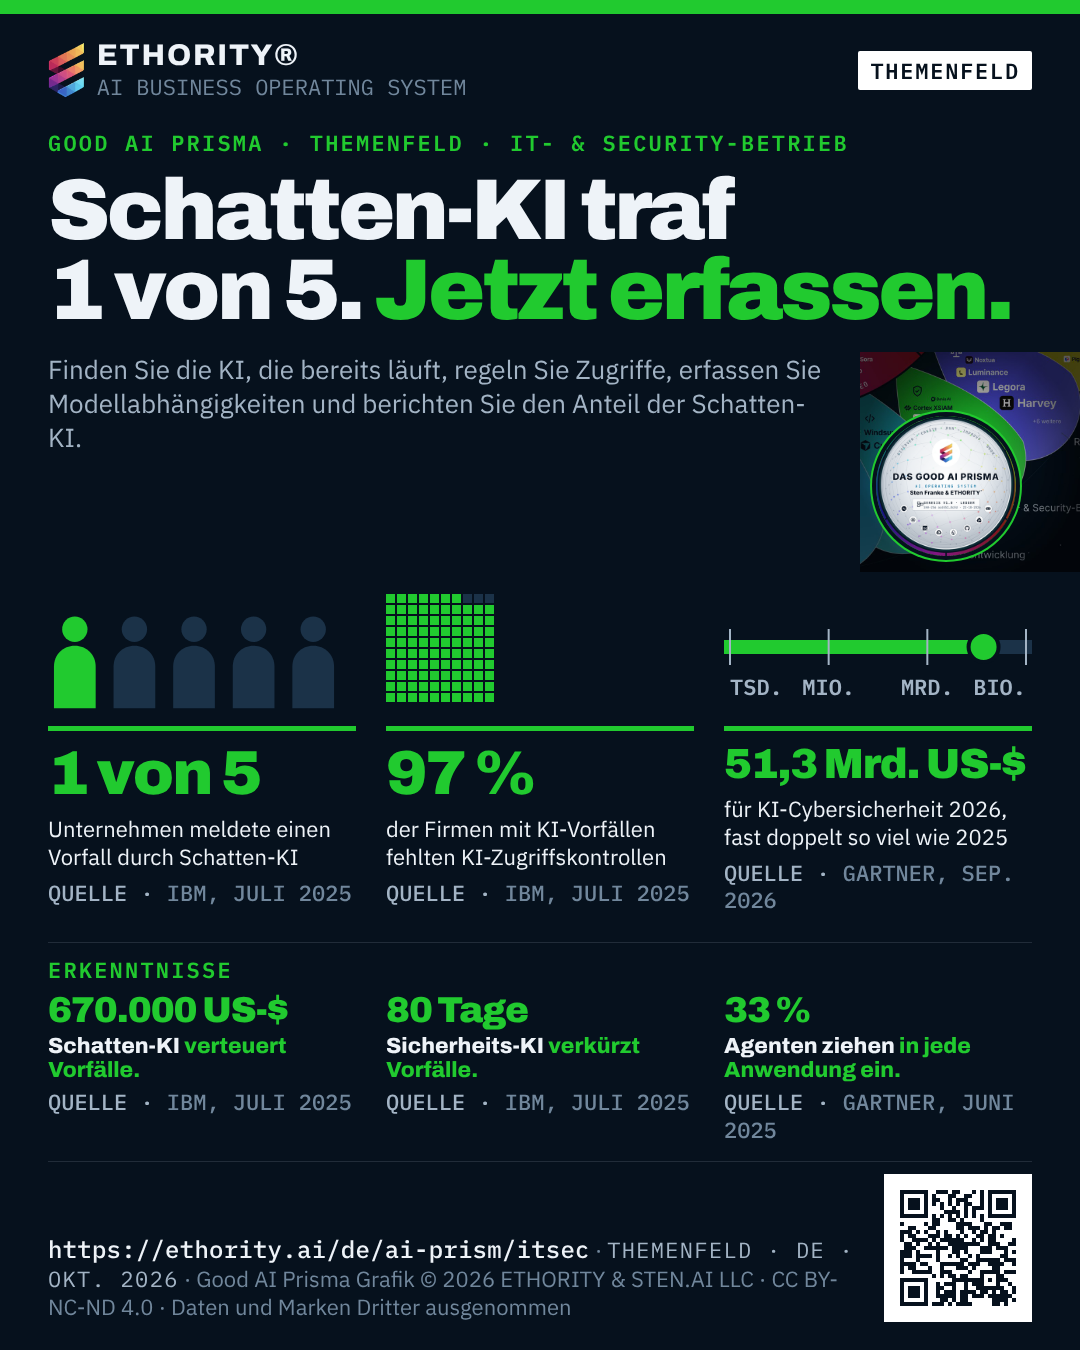
KI-Sicherheitsausgaben verdoppeln sich fast auf 51,3 Mrd. US-$. Erst inventarisieren.
Jedes fünfte Unternehmen hatte einen Vorfall durch Schatten-KI, und 97 % der Unternehmen mit KI-Vorfällen fehlten Zugriffskontrollen. Bevor Sie mehr Sicherheits-KI kaufen: Finden Sie die KI, die schon läuft.
Die Ausgaben für KI-Sicherheit wachsen etwa doppelt so schnell wie die KI-Ausgaben insgesamt. Gartners Ausgabenprognose vom September 2026 beziffert den Markt für KI-Cybersicherheit auf 25,9 Mrd. US-$ im Jahr 2025, 51,3 Mrd. US-$ im Jahr 2026 und 86,0 Mrd. US-$ im Jahr 2027 – fast eine Verdopplung in einem Jahr. IT- und Security-Teams kaufen KI aus zwei Gründen zugleich: um sich mit ihr zu verteidigen und um sich gegen die KI zu schützen, die im eigenen Haus längst läuft.
Der zweite Grund ist der neuere. Die Globale Marktstudie 2026/27 nennt ihn als Geschäftsproblem dieses Themenfelds: Schatten-KI und Wildwuchs bei Agenten.
Schatten-KI ist jetzt eine Ursache für Sicherheitsvorfälle
IBMs Cost of a Data Breach Report 2025 hat beziffert, was Sicherheitsverantwortliche vermutet hatten. Jedes fünfte Unternehmen der Studie meldete einen Datenvorfall durch Schatten-KI, also durch KI-Werkzeuge, die ohne Freigabe oder Aufsicht genutzt werden. Wo viel Schatten-KI im Spiel war, kostete ein Vorfall 670.000 US-$ mehr als bei wenig oder keiner.
Auch die KI-Systeme selbst werden zum Ziel. 13 % der Unternehmen meldeten Angriffe auf KI-Modelle oder -Anwendungen. Davon gaben 97 % an, keine Zugriffskontrollen für KI zu haben. Und 63 % der betroffenen Unternehmen hatten keine KI-Governance-Richtlinie oder arbeiteten noch daran.
97 %. So viele Unternehmen mit einem Vorfall an KI-Modellen oder -Anwendungen hatten keine KI-Zugriffskontrollen (IBM, Juli 2025).
Das sind keine exotischen Angriffe. Es sind die gewöhnlichen Fehler unverwalteter Software: Niemand weiß, dass das Werkzeug da ist, niemand hat Berechtigungen gesetzt, niemand ist zuständig. Der Unterschied: KI-Werkzeuge lesen und schreiben schon ihrer Bauart nach große Mengen an Unternehmensdaten.
Im Sicherheitsbetrieb zahlt sich KI auch aus
Derselbe Bericht zeigt die andere Seite. Unternehmen, die KI und Automatisierung im Sicherheitsbetrieb intensiv nutzten, sparten pro Vorfall durchschnittlich 1,9 Mio. US-$ und verkürzten den Lebenszyklus eines Vorfalls um 80 Tage. Die durchschnittlichen Kosten eines Datenvorfalls sanken weltweit auf 4,44 Mio. US-$, zum ersten Mal seit fünf Jahren; in den USA erreichten sie mit 10,22 Mio. US-$ einen Rekord.
Umfragen weisen in dieselbe Richtung. Im McKinsey State of AI 2025 nannten die Befragten Kostenvorteile durch KI am häufigsten in Softwareentwicklung, Fertigung und IT – und die IT mit dem Service-Desk als eines der beiden Felder, in denen Agenten am meisten genutzt werden. Die Ausgabe vom August 2026 bestätigt: Agenten werden am häufigsten in IT, Wissensmanagement und Softwareentwicklung skaliert.
Die IT ist also zugleich früher Gewinner und der Ort, an dem sich unkontrollierte KI ansammelt. Die Aufgabe lautet, das Erste zu behalten und das Zweite abzubauen.
80 Tage kürzer dauerten Vorfälle, wo KI und Automatisierung im Sicherheitsbetrieb intensiv genutzt wurden; im Schnitt 1,9 Mio. US-$ gespart (IBM, Juli 2025).
Agenten vervielfachen das Inventarproblem
Ein Inventar der KI-Werkzeuge war schon schwierig, als es nur Chatfenster gab. Agenten handeln: Sie rufen Systeme auf, bewegen Daten und lösen Abläufe aus. Gartners Prognose vom Juni 2025 erwartet, dass bis 2028 33 % der Unternehmensanwendungen agentische KI enthalten, nach weniger als 1 % im Jahr 2024. Jede dieser Funktionen ist ein möglicher neuer Akteur im Netz.
Abhängigkeiten erschweren das zusätzlich. Die geprüften Beziehungen im Good AI Prisma zeigen, dass viele Anwendungen auf wenigen Knotenpunkten ruhen: Zendesk, Salesforce und das Model Context Protocol auf Anwendungsseite, OpenAI, Anthropic, Amazon Bedrock und Hugging Face darunter. Eine Änderung oder ein Vorfall an einem Knoten kann viele Produkte zugleich treffen. Der ETHORITY-Beitrag Inventare erfassen Agenten. Steuern können sie sie nicht. erklärt, warum eine Liste nicht reicht: Kontrolle braucht Befugnisse, Belegstand, Datengrenzen und Änderungserkennung im laufenden Betrieb.
Was das Prisma über dieses Themenfeld zeigt
Das Good AI Prisma ordnet dem Themenfeld IT- & Security-Betrieb 27 KI-Angebote zu – von KI-gestütztem Sicherheitsbetrieb über IT-Service-Management bis zur Code-Sicherheit. Zwei Code-Security-Angebote aus der Kohorte Softwareentwicklung zeigen die Fakten, die Sicherheitseinkäufer brauchen.
Übersicht: Was Security-Einkäufer auf zwei Registerkarten schon prüfen können
| Entscheidungsfakt | Snyk DeepCode AI | SonarQube AI CodeFix |
|---|---|---|
| Angegebene Zertifikate | ISO 27001, SOC 2 Typ II | ISO 27001, SOC 2 Typ II |
| Datenstandort | EU-Region verfügbar | EU als Standard (Frankfurt) |
| Preis | Gratistarif; ab 25 US-$ im Monat | Ab 34 US-$ im Monat |
Quelle: Good AI Prism Registry, Anbieterseiten gelesen am 20. Okt. 2026.
Die Registerkarte von Snyk DeepCode AI und die Registerkarte von SonarQube AI CodeFix zeigen, warum belegte Fakten in der Sicherheit zählen: dasselbe Zertifikatspaar, aber unterschiedliche Datenstandorte. Das Register hält jede Aussage mit Quellseite, Lesedatum und Belegklasse fest.
Best Practice. Stellen Sie jedem Verbot eine freigegebene Alternative und einen Antragsweg für neue Werkzeuge zur Seite. Berichten Sie dann monatlich den Anteil der Schatten-KI neben Vorfällen und mittlerer Lösungszeit, damit die Richtlinie an ihrer Wirkung gemessen wird.
Die Regeln bringen Termine
In Europa macht der AI Act aus dem Inventar eine Pflicht mit Fristen. Nach der Verordnung (EU) 2026/1744 gelten die Transparenzpflichten aus Artikel 50 seit dem 2. Aug. 2026; Hochrisiko-Pflichten für Anhang-III-Anwendungen gelten ab dem 2. Dez. 2027, für Hochrisiko-KI in regulierten Produkten ab dem 2. Aug. 2028. Ein Security-Team kann keine Risiken für Systeme einstufen, von denen es nichts weiß. Der ETHORITY-Beitrag AI-Act-Bereitschaft ist noch keine operative Kontrolle zeigt, wie sich jede Pflicht mit Systemen, Kontrollen und Belegen verbinden lässt.
Messen, was zählt
Die Studie nennt drei Zielgrößen für dieses Themenfeld: mittlere Lösungszeit, Zahl der Vorfälle und den Anteil der KI-Nutzung, der auf Schatten-KI entfällt. Die ersten beiden sind gängige IT-Kennzahlen. Die dritte ist neu, und die meisten Unternehmen können sie noch nicht berichten. Es ist zugleich die, die IBM mit den Kosten von Vorfällen verbindet.
Die Kosten gehören in denselben Bericht. Die Globale Marktstudie hält fest, dass nur 26 % der großen US-Unternehmen ihre KI-Kosten in Echtzeit sehen (KPMG AI Pulse, Q2 2026) und nur 21 % der Unternehmen eine ausgereifte Agenten-Governance haben (Deloitte). Sicherheits-KI wird oft nach Datenvolumen, Ereignissen oder Nutzung abgerechnet. Ohne Kosten pro Erkennung oder pro gelöstem Vorfall kann ein Team nicht beurteilen, ob eine neue KI-Funktion Arbeit ersetzt oder nur eine weitere Rechnung erzeugt hat. Stellen Sie die Kostenzeile ab dem ersten Pilotmonat neben die drei Zielgrößen und prüfen Sie alle vier gemeinsam.
Was Sie am Montag tun
- Die KI finden, die schon im Einsatz ist. Führen Sie Spesenabrechnungen, SSO-Logs, Inventare von Browser-Erweiterungen und Netzwerkverkehr zusammen, um KI-Werkzeuge und Agenten zu erfassen. Notieren Sie Verantwortliche, berührte Daten und Berechtigungen.
- Zugriffskontrollen für jedes KI-System setzen, das bleibt. Der 97-%-Befund von IBM zeigt, dass hier die häufigste Lücke liegt.
- Abhängigkeiten kartieren. Halten Sie je KI-System Modell, Cloud und Integrationsknoten fest, damit Sie ein Vorfall bei einem Anbieter nicht überrascht.
- Eine Richtlinie zu Schatten-KI mit freigegebener Alternative veröffentlichen. Ein Verbot ohne erlaubtes Werkzeug verlagert die Nutzung nur aus dem Blickfeld.
- Den Anteil der Schatten-KI berichten. Verfolgen Sie ihn neben Vorfällen und mittlerer Lösungszeit. Der Service AI Estate Audit & Mapping baut dieses Inventar samt Abhängigkeitskarte in einem Projekt auf.
Das Good AI Prisma hält jeden Fakt im Register mit Quelle und Datum aktuell – damit eine Security-Shortlist bei den Belegen beginnt und nicht bei der Vertriebspräsentation.
Quellen und weiterführende Literatur
- Gartner: Worldwide AI spending to grow 49.5% in 2026 ↗ · 16 Sep 2026
- IBM: Cost of a Data Breach Report 2025, press release ↗ · 30 Jul 2025
- McKinsey: The state of AI in 2025 (1,993 respondents, 105 countries) ↗ · 5 Nov 2025
- McKinsey: The state of AI, August 2026 edition (1,719 respondents, 97 countries) ↗ · 25 Aug 2026
- Gartner: Over 40% of agentic AI projects will be canceled by end of 2027 ↗ · 25 Jun 2025
- Regulation (EU) 2026/1744 (Digital Omnibus on AI, amending the AI Act) ↗ · in force 27 Jul 2026
- Good AI Prism Global Market Study 2026/27 (ETHORITY) → · 22 Oct 2026
- Good AI Prism Registry cards, provider pages read 20 Oct 2026 (ETHORITY) → · 20 Oct 2026
Die Gedanken praktisch nutzen
AI Governance Setup →
Ein wiederholbarer Governance-Prozess, den Menschen anwenden und prüfen können. Framework-Zuordnung ist weder ISO-Zertifikat noch Rechtsgutachten.
AI Decision Brief – Entscheidungsvorlage für bis zu drei KI-Angebote · 195 € netto →
Beginnen Sie mit einer Frage und bis zu drei Angeboten. Fragen Sie einen belegten Vergleich, Anbieterfragen und eine Kostenskizze mit Ihren Annahmen an.
VON DEN BELEGEN ZU IHRER ENTSCHEIDUNG
Besprechen Sie Ihre Frage mit Sten Franke.
Bringen Sie Ihre Geschäftsfrage oder die bereits bekannten Zahlen mit. ETHORITY recherchiert im vereinbarten Umfang; gemeinsam mit Sten Franke legen Sie den sinnvollen nächsten Arbeitsschritt fest.